パソコン修理サービス神戸三宮店です。
企業のWebサイトを動かすWebサーバー、社内のファイル共有システム、さらには身近なIoT家電やスマートフォンに至るまで、現代のインターネットインフラの大部分を支えているOSが「Linux」です。
安定性と強固なセキュリティに定評のあるLinuxですが、近年、その心臓部である「Linuxカーネル」において、悪意のある第三者によってシステムが「簡単に乗っ取られる」可能性のある極めて深刻な脆弱性(セキュリティ上の欠陥)が相次いで報告され、IT業界に大きな衝撃を与えています。
「Linuxはウイルスに感染しにくいから安全だろう」という過去の常識は、もはや通用しません。今回は、システムの保守やセキュリティ対策を日々行っているプロのエンジニアの視点から、Linuxカーネルの脆弱性がなぜそれほどまでに危険なのか、乗っ取られた場合に企業が被る壊滅的な被害、そして今すぐ行うべき具体的な対策手順について徹底解説いたします。
報道を騒がせる「Linuxカーネルの脆弱性」の正体
ニュースなどで「重大な脆弱性が発見されました」と報じられても、目に見えないシステムの内部の話であるため、ピンとこない方も多いかもしれません。
なぜ「カーネル」の脆弱性がこれほどまでに危険視されるのか、その仕組みを紐解いてみましょう。
カーネル(Kernel)とはシステムの「絶対的な支配者」
LinuxOSは、ユーザーが直接操作するアプリケーション層と、ハードウェア(CPU、メモリ、ネットワーク機器など)を制御する中心部分に分かれています。
この中心部分こそが「カーネル」です。 カーネルは、どのプログラムにどれだけのメモリを使わせるか、ネットワーク通信をどう処理するかなど、パソコンやサーバー内のすべての動作に対する「絶対的な権限」を持っています。
もし、このカーネル自体に設計上のミス(脆弱性)があった場合、その欠陥を突くことで、システムのセキュリティ制限をすべてすり抜け、本来はアクセスできないはずの深層部分まで自由に操作できてしまうことになります。
「簡単に乗っ取られる」=攻撃コード(Exploit)が公開されている恐怖
セキュリティ情報において「簡単に乗っ取られる」と表現される場合、それは単に理論上の危険性にとどまらず、「その脆弱性を悪用するための具体的な攻撃プログラム(Exploitコード)が、すでにインターネット上のハッカーのコミュニティなどで公開されてしまっている状態」を指すことがほとんどです。
高度な専門知識を持たない攻撃者(スクリプトキディ)であっても、公開されたプログラムをコピーして実行するだけで、世界中の無防備なLinuxサーバーを標的にして簡単に攻撃を仕掛けることができてしまうため、事態は一刻を争う非常に危険な状態と言えます。
脆弱性を放置することで発生する3つの壊滅的被害
「うちの会社のホームページには大した情報を載せていないから、乗っ取られても被害は少ない」と油断するのは禁物です。
Linuxカーネルの脆弱性を突かれ、システムの最高権限(root権限)を奪取された場合、以下のような企業存続を揺るがす事態に発展します。
管理者権限(root)の奪取とバックドアの設置
カーネルの脆弱性を悪用する攻撃の多くは「権限昇格(Privilege Escalation)」を伴います。
最初は制限の多い一般ユーザーの権限で侵入したとしても、カーネルのバグを突くことで、一瞬にしてシステムの全権を握る「root(特権管理者)」へと昇格されてしまいます。
root権限を奪われると、攻撃者はいつでも自由にシステムに再侵入できるよう、隠し扉である「バックドア」を仕掛けます。
こうなると、表面上のパスワードを変更した程度では攻撃者を締め出すことはできず、システムを根底からクリーンインストールし直すしかなくなります。
顧客情報の流出とランサムウェアによるシステム破壊
サーバーの全権を握られた場合、データベースに保管されている顧客の個人情報、クレジットカード情報、企業の機密データなどはすべて抜き取られ、ダークウェブなどで売買されてしまいます。
さらに近年では、データを抜き取った後にシステム全体を強力な暗号化でロックし、「元に戻してほしければ身代金を支払え」と要求する「ランサムウェア」の被害がLinux環境でも急増しています。
社内システムやWebサービスが完全に停止し、数千万円から数億円規模の損害賠償やビジネスの機会損失が発生します。
自社のサーバーがサイバー攻撃の「加害者(踏み台)」になる
乗っ取られたサーバーは、他の標的を攻撃するための「ボットネット」の一部として組み込まれることがあります。
自社のLinuxサーバーから、他社のWebサイトへ大量の通信を送りつけるDDoS攻撃が実行されたり、大量のスパムメールや詐欺メールが送信されたりするのです。
結果として、自社のIPアドレスが世界中のブラックリストに登録され、正常な業務メールすら相手に届かなくなるだけでなく、警察の捜査対象となり、社会的な信用が完全に失墜してしまいます。
すぐに実践すべき!Linuxシステムの確認と根本的な対策手順
このような致命的な事態を防ぐためには、脆弱性が公表された直後に、迅速かつ正確にシステムを保護する行動を起こす必要があります。
システム管理者の方は、直ちに以下のステップを実行してください。
現在のカーネルバージョンを特定する
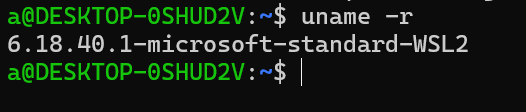
まずは、稼働しているLinuxサーバー(Ubuntu、CentOS、AlmaLinux、Debianなど)が、脆弱性の影響を受ける古いカーネルバージョンで動いていないかを確認します。
ターミナル(コマンドライン)を開き、以下のコマンドを実行してください。
uname -r または uname -a これにより、現在動作しているカーネルのバージョン番号(例:5.15.0-100-genericなど)が表示されます。
この番号と、セキュリティ機関(IPAやJPCERT/CC)が発表している「脆弱性が存在するバージョン」を照らし合わせます。
ディストリビューションの公式パッチを適用する
脆弱性の影響を受けるバージョンであった場合、OSの提供元(Canonical、Red Hatなど)からリリースされている「修正済みの最新カーネルパッチ」を直ちに適用する必要があります。
UbuntuやDebian系であれば: sudo apt update の後、 sudo apt upgrade
Red HatやCentOS、AlmaLinux系であれば: sudo yum update または sudo dnf update を実行し、システム全体を最新の状態に引き上げます。
WSL2環境では、wsl --update をPowerShellで実行して、更新されるか確認してください。
カーネルの更新を反映させるためには、通常、サーバーの再起動(リブート)が必須となります。
計画的なメンテナンス時間を設け、速やかに再起動を実施してください。
(※Canonical Livepatchなど、再起動なしでパッチを当てるサービスを導入している場合はその手順に従います)
不要なサービスの停止とアクセス制限の強化
根本的なパッチ適用と並行して、外部からの侵入経路(アタックサーフェス)を最小限に減らす予防策も重要です。
Webサーバー(ポート80、443)など必要不可欠な通信以外は、ファイアウォール(UFWやfirewalldなど)で外部からのアクセスを遮断します。
特に、SSH(ポート22)への接続は、特定の社内IPアドレスからのみ許可する、あるいは公開鍵認証のみに制限するといった厳格なルールを徹底することで、「簡単に乗っ取られる」リスクを大幅に引き下げることができます。
専門知識が必要なLinuxの保守・アップデートは神戸三宮店へ!
Linuxカーネルの脆弱性は、発見から攻撃コードが出回るまでのスピードが年々早まっており、日々の業務に追われる中で常に最新のセキュリティ情報を追いかけ、安全にアップデート作業を行うのは、専任のIT管理者がいない企業様にとっては非常に大きな負担となります。
「自社のWebサーバーが古いUbuntuのままで、どうやって更新すればいいか分からない」
「アップデート中にシステムが起動しなくなる(カーネルパニック)のが怖くて、数年間パッチを当てていない」
「脆弱性の警告メールが来たが、専門用語ばかりで全くわけがわからない」
そのようなサーバー保守やセキュリティへの不安をお抱えの企業様は、ぜひパソコン修理サービス神戸三宮店にご相談ください。
当店では、一般的なパソコンの修理だけでなく、企業様向けのLinuxサーバー(Ubuntu、Debian、AlmaLinux等)の安全なカーネルアップデートの代行を承っております。
経験豊富なエンジニアが、お客様の稼働中のシステムを壊すことなく、万全のバックアップ体制のもとで最新の安全な環境へと移行させます。
サイバー攻撃は「対岸の火事」ではありません。
脆弱性を放置して後戻りできない事態に陥る前に、神戸三宮エリアで迅速なフットワークを誇るパソコン修理サービス神戸三宮店まで、どうぞお気軽にお問い合わせください。
お客様の重要なビジネスインフラを、プロの技術で強固にお守りいたします!

コメント